
 التقنية
نشأة Open Source: دروس في الأمن السيبراني
استمتعت مشاريع Open Source بفترة طفولة هادئة مبنية على الثقة والانفتاح. ومع ذلك، أظهرت التجربة الحاجة إلى تبني إجراءات أمنية أكثر صرامة لحماية المشاريع من الاستغلال.
اقرأ المزيد ←تتم المطابقة داخل العنوان الأصلي والملخص العربي والتحليل والمصدر.
التقنية
استمتعت مشاريع Open Source بفترة طفولة هادئة مبنية على الثقة والانفتاح. ومع ذلك، أظهرت التجربة الحاجة إلى تبني إجراءات أمنية أكثر صرامة لحماية المشاريع من الاستغلال.
اقرأ المزيد ←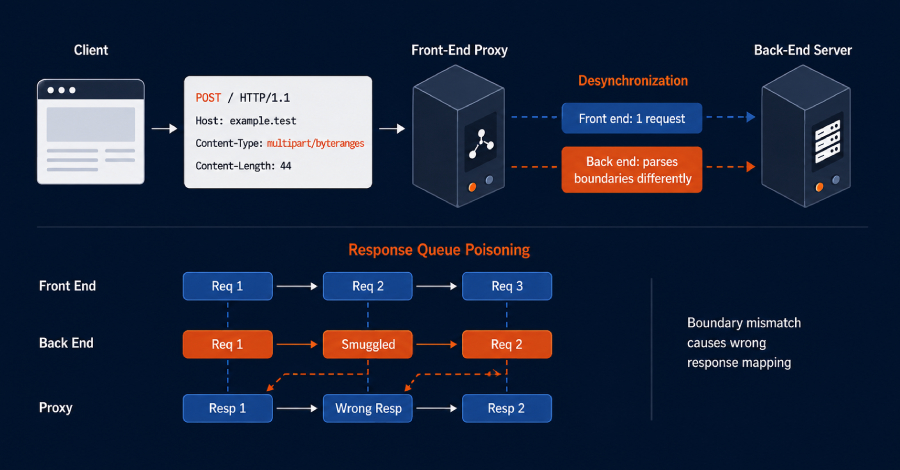 التقنية
اكتشف نظام HTTP Terminator، المدعوم بالذكاء الاصطناعي، تقنيات جديدة لـ HTTP desynchronization واختبر 30,000 موقعًا. كما كشف اكتشاف إضافي، بإرشاد بشري، عن ثغرة أمنية في Apache Traffic Server.
اقرأ المزيد ← التقنية
كشف باحثون عن برنامج تجسس جديد مرتبط بشركة صينية، يُدعى LightSpy، يستهدف ضحايا في 13 دولة بما في ذلك الولايات المتحدة. تم الكشف عن هذا البرنامج بعد قيام أحد المشغلين بتقديم طلب طعام باستخدام هويته الحقيقية وعنوان مكتبه.
اقرأ المزيد ← التقنية
اعترف كونور موكا بالذنب في اختراق وسرقة بيانات من أكثر من 165 عميلًا لشركة Snowflake. وقد حصل هو وشركاؤه على أكثر من 2.5 مليون دولار كمدفوعات فدية نتيجة لهذا الاختراق.
اقرأ المزيد ←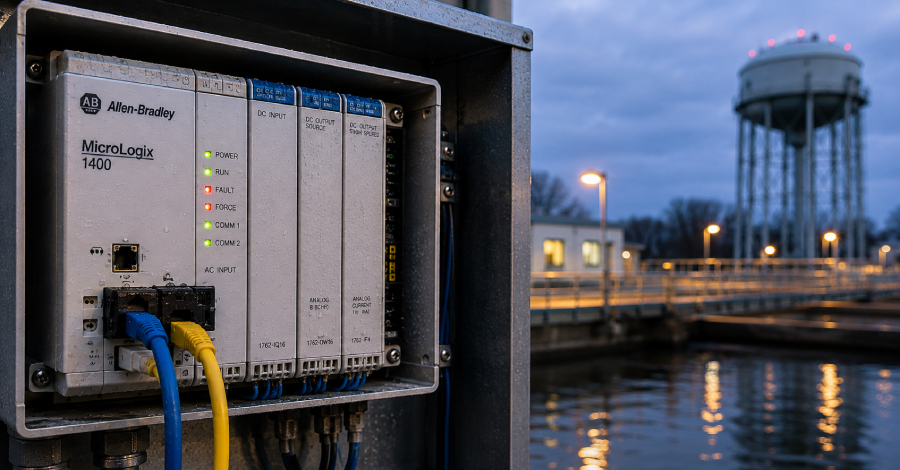 التقنية
اكتشفت شركة Forescout وجود 22 وحدة تحكم منطقية قابلة للبرمجة (PLC) من روكويل متصلة بالإنترنت في مدن أمريكية تعرضت لهجمات سيبرانية على أنظمة المياه. تم رصد أكثر من 4400 وحدة PLC مكشوفة عالميًا، مما يثير مخاوف بشأن الأمن السيبراني للبنية التحتية الحيوية.
اقرأ المزيد ← التقنية
اعترف كونور رايلي موكا بالذنب في محكمة في سياتل بتهمة الاحتيال الإلكتروني وسرقة الهوية. شملت الاختراقات 165 مؤسسة وكشفت سجلات ما لا يقل عن 100 مليون شخص.
اقرأ المزيد ←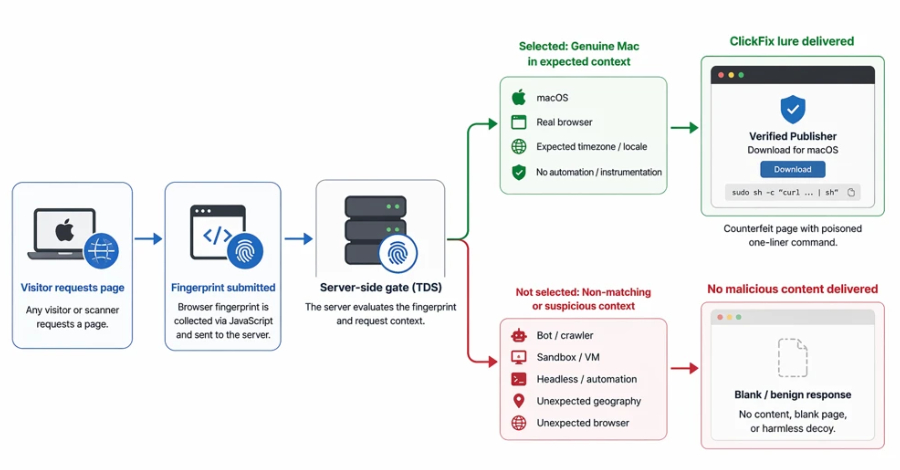 التقنية
تستخدم عملية ClickFix على أجهزة Mac الآن بصمات المتصفح لتحديد ما إذا كان سيتم عرض إغراء ضار للمستخدمين. تقوم هذه البوابة من جهة الخادم بإخفاء الصفحة الضارة عن الزواحف والصناديق الرملية مع تقديم تنزيل برنامج مزيف لمستخدمي Mac المختارين.
اقرأ المزيد ← التقنية
تم ربط جهات فاعلة مرتبطة بكوريا الشمالية بحملة احتيال إعلانية متطورة على أجهزة macOS. تستخدم الحملة صفحات ويب مزيفة تعرض شاشة تحديث وهمية لتسليم البرامج الضارة كجزء من حملة Contagious Interview المستمرة.
اقرأ المزيد ←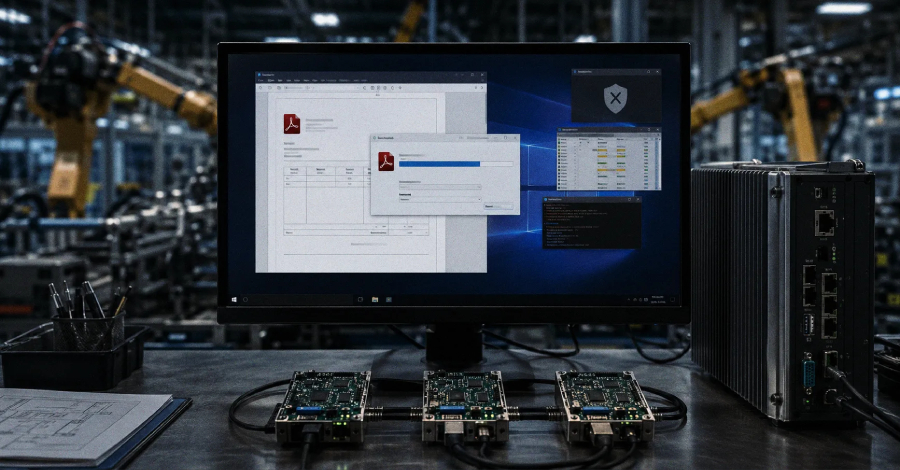 التقنية
تم رصد مجموعة سيلفر فوكس الصينية تستخدم برامج تشغيل معيبة في هجمات BYOVD لاستهداف مصنع ياباني. الهدف هو تثبيت برنامج ValleyRAT للوصول عن بعد المستمر.
اقرأ المزيد ←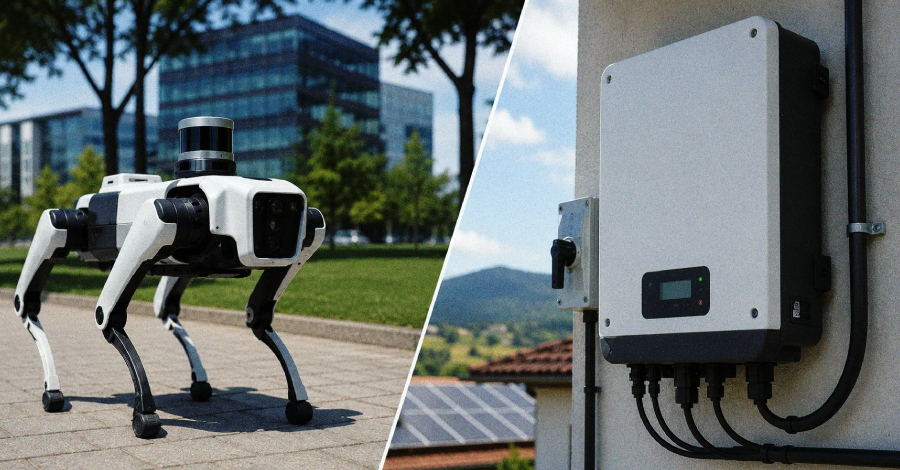 التقنية
منعت لجنة الاتصالات الفيدرالية (FCC) استيراد وتسويق روبوتات ومحولات طاقة أجنبية جديدة بسبب المخاطر السيبرانية. القرار لا يؤثر على الأجهزة المعتمدة سابقًا أو تلك التي يمتلكها الأفراد بالفعل.
اقرأ المزيد ← التقنية
أعلنت GitHub عن سياسة جديدة لـ Dependabot تتضمن فترة انتظار لمدة ثلاثة أيام قبل اقتراح تحديثات الإصدارات. تهدف هذه السياسة إلى زيادة احتمالية تحديد وإزالة الإصدارات الضارة قبل دمجها.
اقرأ المزيد ← التقنية
أعلنت شركة Craneware البريطانية عن سرقة بيانات عملاء خلال هجوم إلكتروني. تستخدم الشركة برمجيات تعتمد عليها آلاف المستشفيات والصيدليات الأمريكية في فواتير المرضى، مما قد يعرض بيانات صحية للخطر.
اقرأ المزيد ←