عملية ClickFix تستخدم بصمات المتصفح لإخفاء برامج ضارة على أجهزة Mac
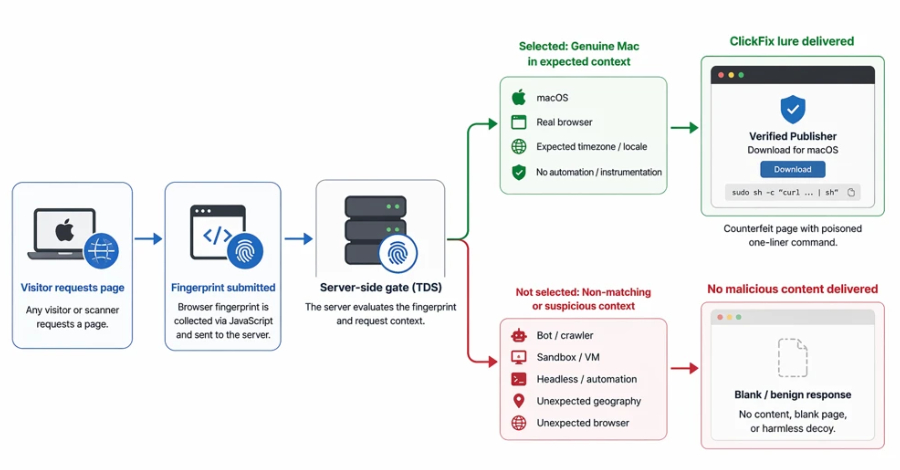
تستخدم عملية ClickFix على أجهزة Mac الآن بصمات المتصفح لتحديد ما إذا كان سيتم عرض إغراء ضار للمستخدمين. تقوم هذه البوابة من جهة الخادم بإخفاء الصفحة الضارة عن الزواحف والصناديق الرملية مع تقديم تنزيل برنامج مزيف لمستخدمي Mac المختارين.
لماذا يهم هذا الخبر؟
تكشف هذه التقنية عن تطور في تكتيكات مجرمي الإنترنت، حيث يستخدمون بصمات المتصفح لتجنب الكشف عن برامجهم الضارة واستهداف المستخدمين الضعفاء بشكل انتقائي، مما يستدعي تعزيز إجراءات الأمن السيبراني.
سياق الخبر
A macOS ClickFix operation spanning more than 250 front-end domains now fingerprints visitors before deciding whether to show them a malware lure, a change Microsoft Threat Intelligence tracked on infrastructure it had been watching for weeks. The server-side gate hides the malicious page from crawlers and sandboxes while presenting selected Mac users with a fake software download. Microsoft
فتح الخبر الأصلي