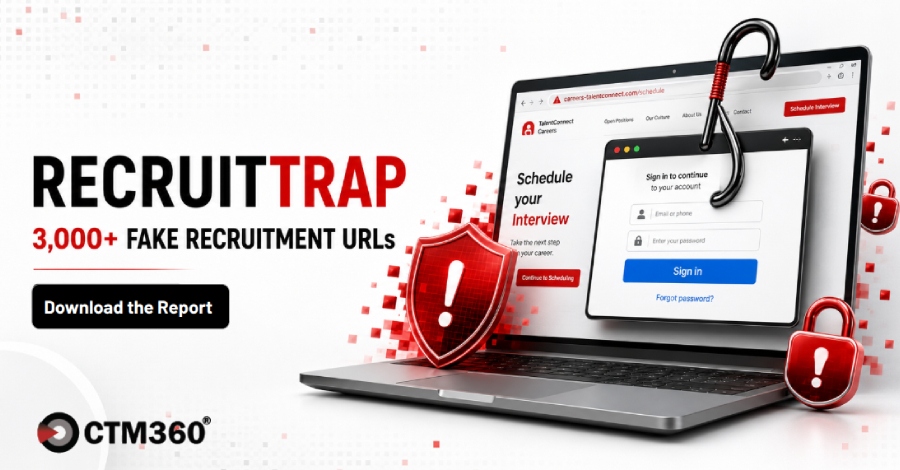
CTM360 يكشف عن أكثر من 3000 عنوان URL تصيد احتيالي للتوظيف باستخدام فخ بيانات اعتماد المتصفح داخل المتصفح
كشف باحثو الأمن السيبراني عن حملة تصيد احتيالي عالمية واسعة النطاق تستخدم صفحات مزيفة لجدولة المقابلات ونوافذ المتصفح داخل المتصفح لسرقة بيانات اعتماد Google و Facebook.
لماذا يهم هذا الخبر؟
تطور في أساليب التصيد.
سياق الخبر
Cybersecurity researchers have uncovered a large-scale, global recruitment-themed phishing campaign that uses fake interview scheduling pages and Browser-in-the-Browser (BitB) windows to steal Google and Facebook credentials and, in more advanced cases, relay multi-factor authentication (MFA) prompts in real time. CTM360, which detailed the activity in a new report titled RecruitTrap, said it
فتح الخبر الأصلي