مجموعة Sandworm تستخدم مقابلات عمل وهمية لتوزيع برامج ضارة
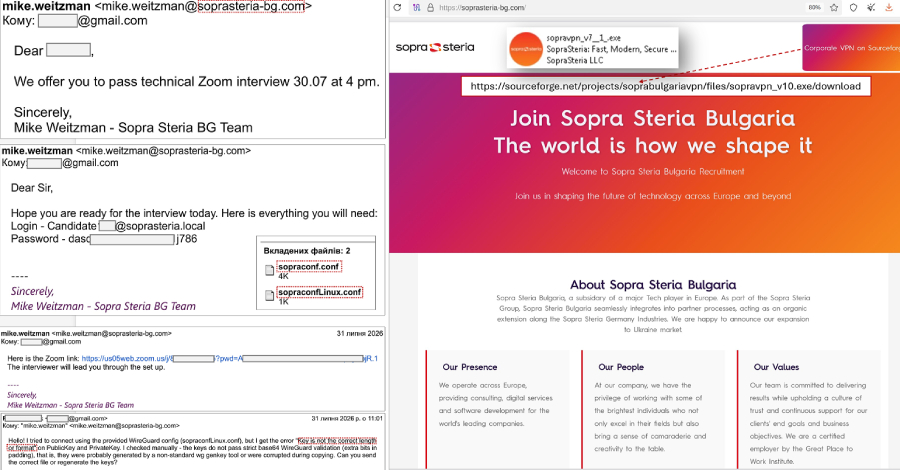
كشفت CERT-UA عن حملة هندسة اجتماعية جديدة تستهدف العاملين في مجال تكنولوجيا المعلومات في أوكرانيا من خلال انتحال صفة مسؤولي التوظيف. تستخدم المجموعة UAC-0145، وهي جزء من Sandworm، برامج ضارة يتم توزيعها عبر مقابلات عمل مزيفة.
لماذا يهم هذا الخبر؟
تسلط هذه الحادثة الضوء على تطور أساليب الهجوم السيبراني، حيث تستخدم مجموعات الدول الآن تقنيات الهندسة الاجتماعية المتقدمة لاستهداف أصحاب المهارات التقنية، مما يستدعي تدريبًا أمنيًا مستمرًا وتوعية للموظفين.
سياق الخبر
The Computer Emergency Response Team of Ukraine (CERT-UA) has disclosed details of a new social engineering campaign orchestrated by Russian nation-state threat actors targeting IT workers in the country by masquerading as recruiters to trick them into installing malware. CERT-UA pinned the activity on a threat cluster it tracks as UAC-0145, which is a subgroup within Sandworm (aka APT44,
فتح الخبر الأصلي