هجوم خنت: حقن SQL يتيح الوصول إلى نظام Windows عبر Oracle
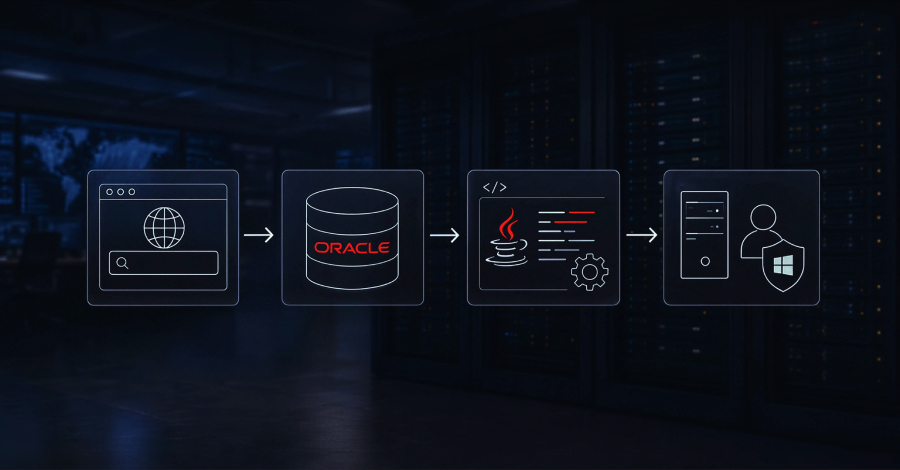
تمكن المهاجمون من اختراق قاعدة بيانات Oracle من خلال ثغرة حقن SQL في تطبيق ويب عام، ثم قاموا بتثبيت مجموعة أدوات ما بعد الاستغلال دون كتابة ملف تنفيذي. استخدموا Java source code ليتم تجميعها داخل قاعدة البيانات لتنفيذ الأوامر.
لماذا يهم هذا الخبر؟
يكشف هذا الهجوم عن قدرة المهاجمين على استغلال نقاط الضعف في قواعد البيانات لتنفيذ هجمات معقدة، مما يستدعي تحسين إجراءات الأمان وتحديث الأنظمة باستمرار.
سياق الخبر
Attackers broke into an organization's Oracle database through a SQL injection flaw in a public-facing web application, then installed a post-exploitation toolkit without writing an executable to disk. They fed Java source code to the database, let Oracle compile it into stored schema objects, and ran commands from inside the database engine. Huntress, which tracks the toolkit as khunt,
فتح الخبر الأصلي