ثغرة خطيرة في Gitea تسمح بقراءة ملفات الخادم
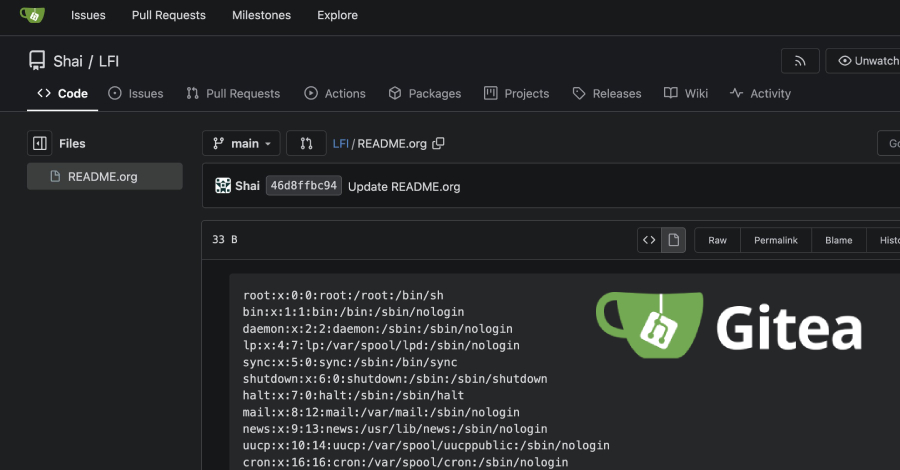
تم اكتشاف ثغرة أمنية حرجة في منصة Gitea، تسمح للمهاجمين غير المصرح لهم بقراءة ملفات الخادم. تم إصلاح العيب في الإصدار 1.27.1، ويحمل تصنيف CVSS 9.8.
لماذا يهم هذا الخبر؟
تسلط هذه الثغرة الضوء على أهمية تحديث البرمجيات بشكل دوري لضمان أمان الأنظمة، خاصةً تلك التي تستخدم حسابات الخدمة للوصول إلى الملفات الحساسة.
سياق الخبر
An unauthenticated attacker can read any file the service account can access on Gitea, the self-hosted Git platform, in versions 1.22.1 through 1.27.0. No login, no repository write access. A public repository and crafted Org-mode markup are enough. The flaw is fixed in Gitea 1.27.1. The file-read flaw is tracked as CVE-2026-59774, rated Critical with a CVSS score of 9.8, and received its
فتح الخبر الأصلي