دودة npm تستهدف مئات الحزم وتزرع تعليمات برمجية ضارة
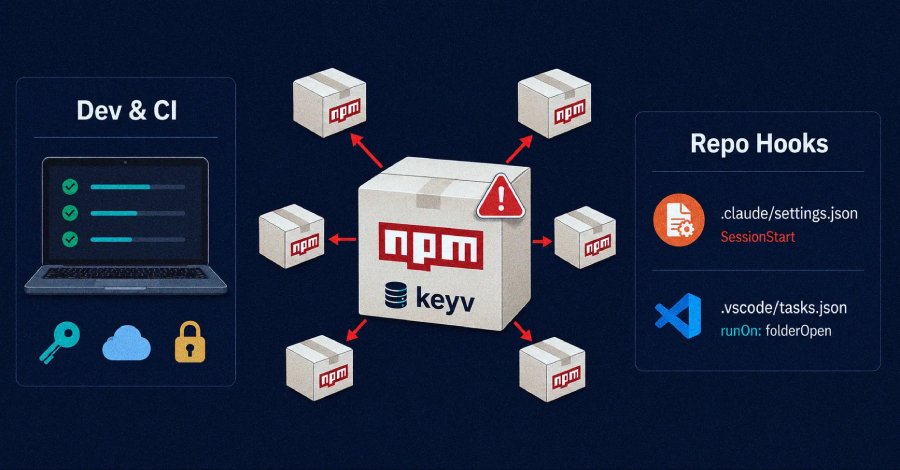
انتشرت دودة npm لسرقة بيانات الاعتماد من حزمة keyv@6.0.0 لتصيب مئات الحزم عبر العديد من المؤسسات. أظهرت المراقبة أن عدد الإصدارات المصابة يتجاوز 868 حزمة.
لماذا يهم هذا الخبر؟
تسلط هذه الحادثة الضوء على أهمية التدقيق المستمر في الاعتماديات البرمجية وتحديثها بشكل دوري لتجنب التعرض لتهديدات أمنية مماثلة.
سياق الخبر
A credential-stealing npm worm that first appeared in keyv@6.0.0 spread beyond the Keyv and Cacheable namespaces into hundreds of packages across multiple organizations on August 4, 2026. SafeDep verified 353 poisoned versions across 79 package names in the npm registry. Its monitoring put the wider footprint at 442 versions across 353 names, while Aikido later reported at least 868 packages
فتح الخبر الأصلي