بوت نت تينغو يعيد تشغيل الأجهزة المخترقة
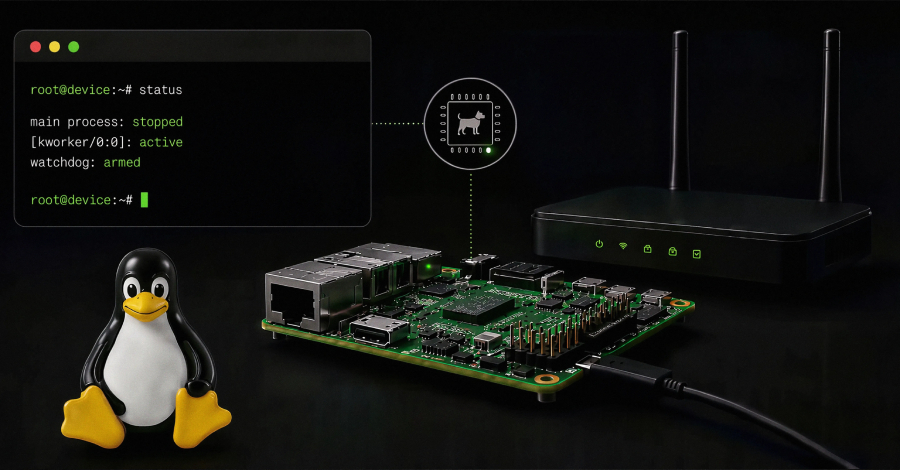
يستخدم بوت نت تينغو، المشتق من Mirai، جهاز المراقبة المدمج في الأجهزة المخترقة لإعادة التشغيل عند إيقاف العملية الرئيسية. يتيح ذلك لآليات استمرارية تينغو الأخرى فرصة لإعادة تشغيله، مما يزيد من صعوبة القضاء عليه.
لماذا يهم هذا الخبر؟
يكشف هذا عن تطور في تكتيكات البوت نت، حيث تستخدم البرامج الضارة الآن ميزات الأجهزة لإعادة التشغيل وتجنب الإزالة، مما يتطلب استراتيجيات دفاعية أكثر تعقيدًا.
سياق الخبر
A new Mirai-derived botnet called Tengu can use a compromised Linux device's hardware watchdog to trigger a reboot when defenders kill its main process. If that happens, Tengu's other persistence mechanisms get another chance to relaunch it. Nozomi Networks Labs observed the dropper reaching its honeypots through Telnet credential brute force. Tengu supports 25 distributed denial-of-service (
فتح الخبر الأصلي